Agenți AI autonomi au spart sute de comercianți online pentru 25 de dolari pe țintă într-o campanie care e încă în desfășurare
Postat la: 25.09.2026 - 12:04
S-a găsit prima campanie de hacking la scară mare cu AI comisă de un atacator care amestecă tehnologia americană cu cea chinezească (și n-a fost făcută de un laborator AI).
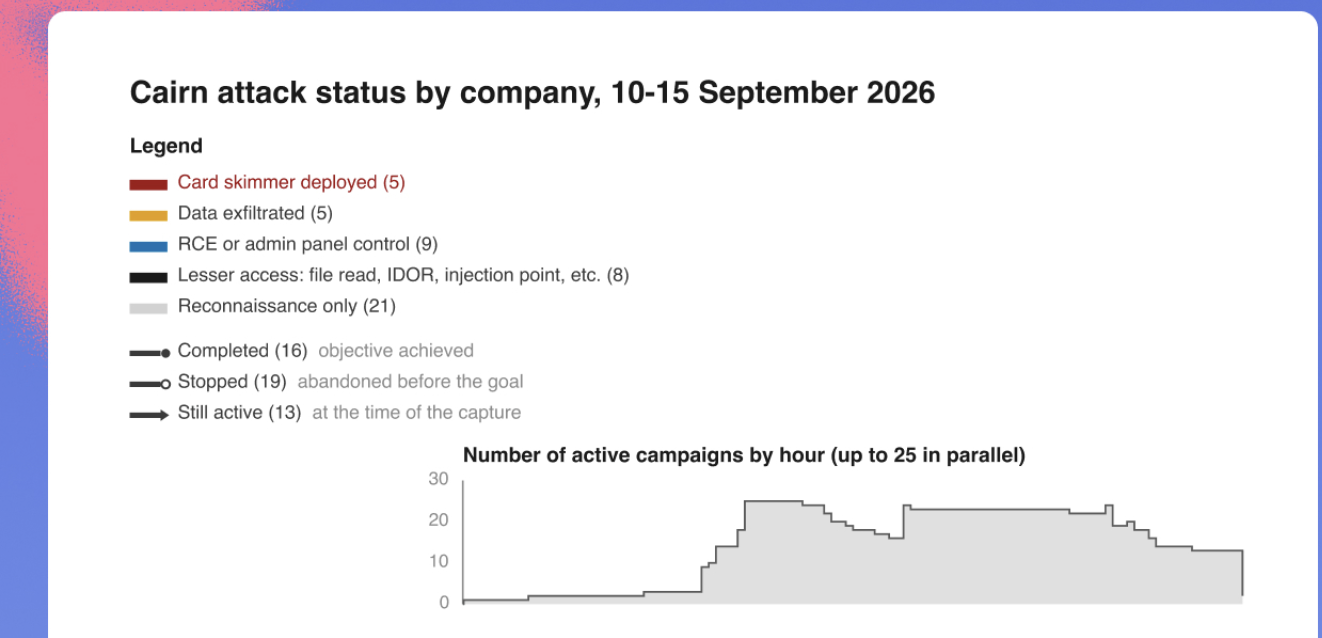
O companie de securitate cibernetică (Gambit Security) a dat peste serverul atacatorului, lăsat expus, și a reconstituit din el toată operațiunea. Ce au găsit: platforme open-source caută și exploatează vulnerabilități, cu un agent care coordonează tot. Intervenția atacatorului avea loc din timp în timp, pentru a struni sistemul în diverse direcții.
Cât costă această infrastructură? Cam 25 de dolari pe țintă. Toată campania, din iulie până acum, a costat vreo 12-18 mii de dolari în apeluri la modele. Doar între 10 și 15 septembrie, operatorul a lansat 105 atacuri cu cel puțin 27 de companii compromise.
De la doar două companii s-au furat peste 600.000 de carduri valabile, cam 80% americane. Pe alte site-uri a injectat scripturi care copiază cardul în momentul în care plătești, regăsite pe peste 100 de site-uri. Unul se reinstala singur la fiecare două minute, de fiecare dată când administratorii îl ștergeau.
Un skill al agentului îi cerea să șteargă datele de card din baza victimei după ce le copia. La un magazin de biciclete, agentul și-a curățat urmele cu atâta zel încât a șters 180 de tabele, printre ele și backup-urile făcute de administratorii magazinului.
Victimele au fost alese dintr-un clasament de trafic, categoria shopping, de unde atacatorul a eliminat magazinele de pe platformele mari (gen Shopify). A păstrat doar site-urile cu cod scris la comandă, pe principiul că acolo sunt mai multe potențiale găuri.
Partea care m-a interesat e evident pe ce modele a rulat totul. GLM, DeepSeek (modele AI chinezești) și Opus 4.6 (american), ales după ce modelele mai noi de la Anthropic au refuzat să colaboreze. Accesul la toate a venit prin OpenRouter, un intermediar american care îți vinde orice model dintr-un singur cont.
Am vorbit aseară la Bucharest Science Festival despre cum laboratoarele ca Anthropic au sisteme prin care interzic total orice abuz asupra unor modele (clasa Fable) dar le permit la modelele mai vechi/ieftine (Opus).
Comerțul online românesc a trecut de 8 miliarde de euro anul trecut. O parte din el stă pe magazine mici cu site făcut la comandă de o agenție sau de un freelancer, adică profilul pe care atacatorul l-a căutat cu bună știință. „Sunt prea mic, cine să se obosească cu mine?" a fost ani la rând o scuză viabilă. La 25 de dolari ținta, nu mai ține.
Dincolo de asta, ediția a doua a Barometrului Digital este aproape gata de lansare. Nu știu cum să vă zic, dar nota națională a scăzut de la ultima ediție. Despre asta foarte în curând.
Până atunci, dacă cumpărați online de la magazine mici, folosiți un card virtual sau de unică folosință și activați notificări pentru fiecare tranzacție. Dacă aveți magazin, verificați ce fișiere JavaScript se încarcă pe pagina de plată și dacă s-au modificat recent; nu țineți date de card în baza site-ului, iar backup-urile să stea în altă parte decât producția, testate măcar o dată.
Mircea Șerdin
Comentarii
Adauga un comentariuAdauga comentariu